KI-assistert penetrasjonstesting med menneskelig kontroll
TheDavinci kombinerer KI-assistert penetrasjonstesting med menneskelig kontroll og innebygde sikkerhetssperrer. Ved å samle kartlegging, testing og dokumentasjon i én strukturert arbeidsflyt blir sikkerhetsarbeidet mer målrettet og oversiktlig.
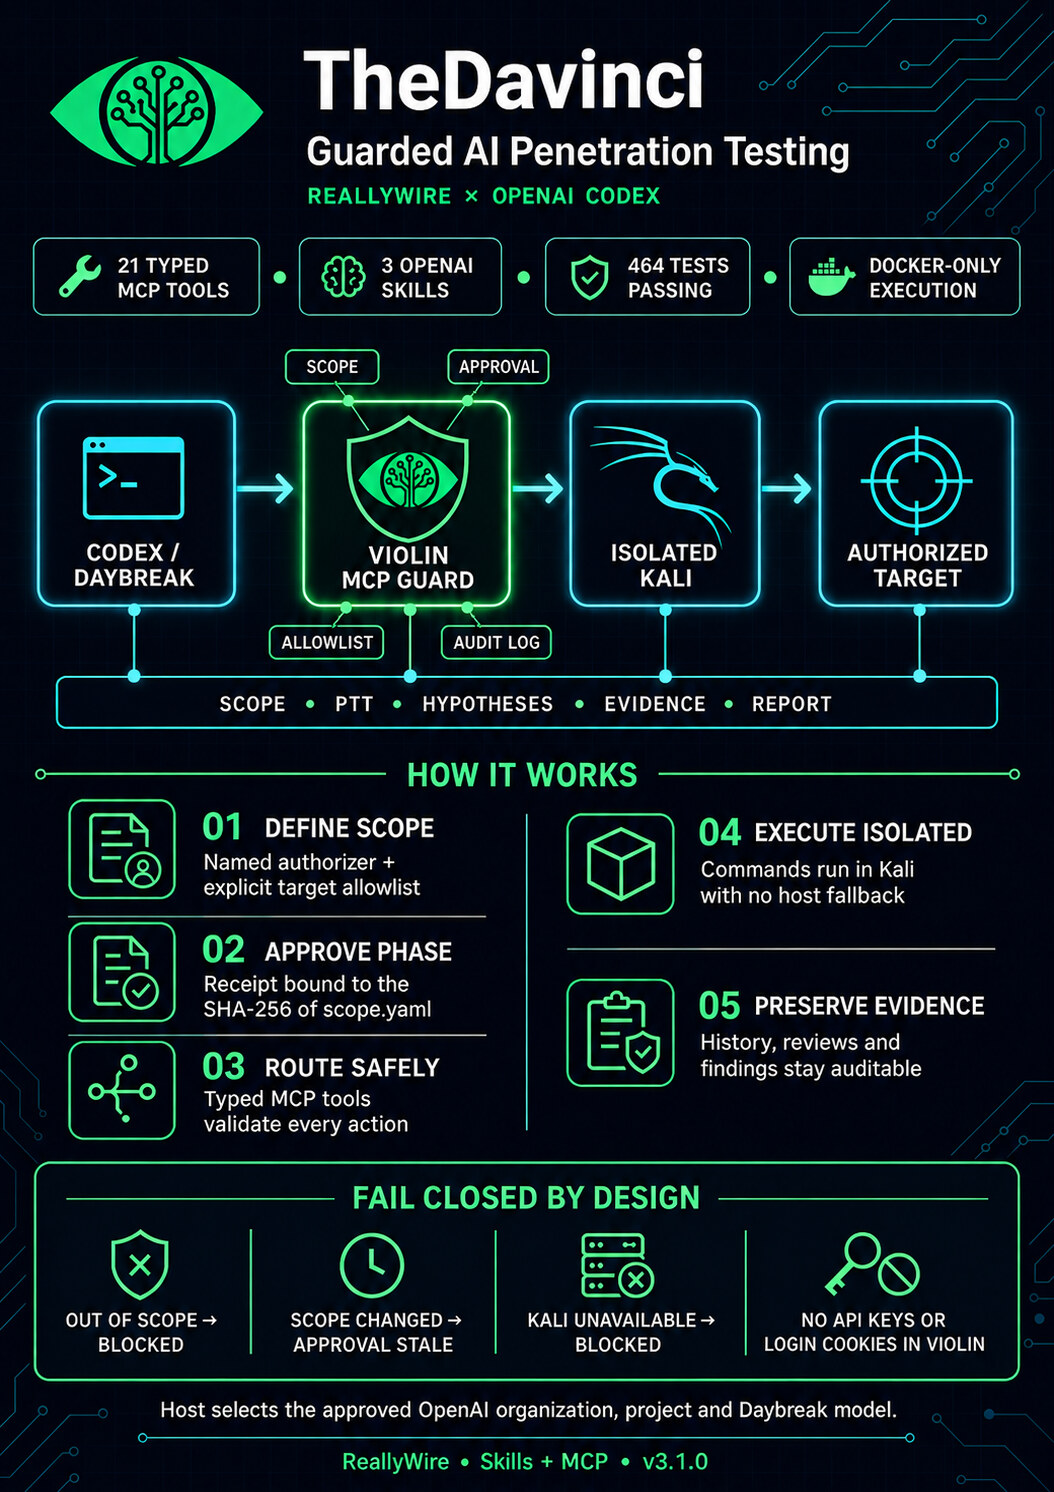

Testomfang med navngitt godkjenner og liste over tillatte mål
Godkjenning av hver fase, knyttet til det godkjente testomfanget
Typede MCP-verktøy som validerer hver handling
Kjøring i isolert Kali-miljø, uten fallback til vertsmaskinen
Historikk, gjennomganger og funn som kan etterprøves
Testkommandoer kontrolleres mot godkjent testomfang og kjøres i et isolert miljø. Mangler gyldig godkjenning, endres testomfanget eller kan ikke kjøremiljøet verifiseres, blokkeres nye testkommandoer. Dette «fail closed»-prinsippet setter tydelige grenser for utførelsen, mens sporbar dokumentasjon og etterprøvbare funn gir virksomheten et konkret grunnlag for å prioritere sikkerhetstiltak.
arbeidsflyt
definer testomfang og tillatte mål
godkjenn fasen før testingen starter
hver handling valideres før den kjøres
fail closed
utenfor testomfanget: blokkert
endret testomfang: godkjenningen gjelder ikke lenger
Kali utilgjengelig: blokkert
dokumentasjon
testomfang, hypoteser, bevis og rapport i samme flyt
revisjonslogg over det som er gjort
funn som kan etterprøves
Vil dere vite om TheDavinci passer for sikkerhetsarbeidet deres? Ta kontakt, så går vi gjennom det sammen.